Anthropic 允许自托管 Claude Managed Agents,安全响应需 8 小时
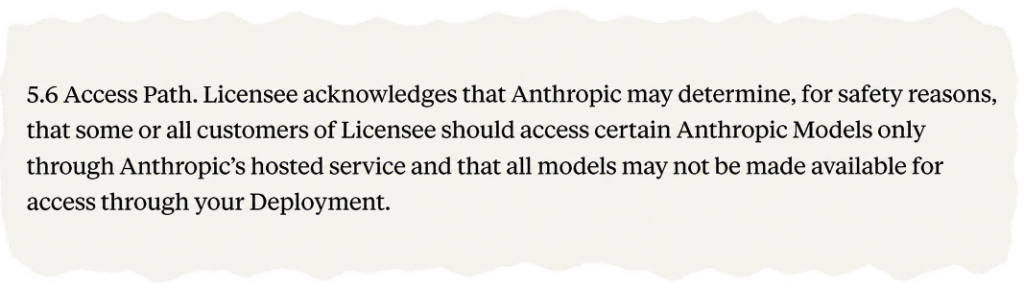
Anthropic 近期在 AI 基础设施领域迈出了关键一步,宣布开放了 Claude Managed Agents 的自托管权限。这一举措意味着开发者不再受限于公有云的托管环境,而是可以将由 Anthropic 技术支持的 AI 代理部署在自己的基础设施上。对于许多对数据隐私和合规性有极高要求的开发者与团队而言,这无疑是一个重磅利好消息。
自托管能力的开放:数据主权的回归
Managed Agents(托管代理)本质上是一个经过 Anthropic 优化的 AI 代理框架。此前,此类服务主要依赖 Anthropic 的云端运行环境,虽然便捷,但数据流向和存储位置对外部用户存在一定的透明度限制。
现在,通过自托管,企业可以将这些强大的 AI 能力引入本地数据中心或私有云中。这意味着所有用户数据、模型交互以及处理逻辑都保留在企业的防火墙之内,极大增强了数据主权和安全性。对于金融、医疗或政府等行业的开发者来说,这解决了“在用 AI 的同时如何保住数据”的痛点。
“8小时限制”背后的安全逻辑
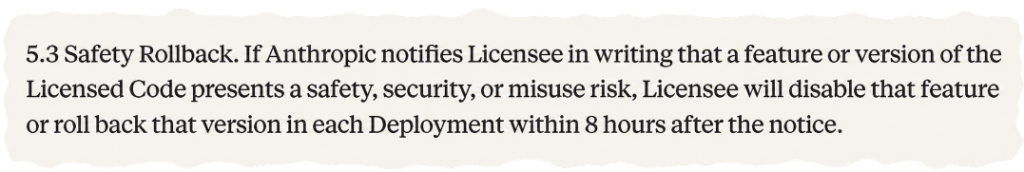
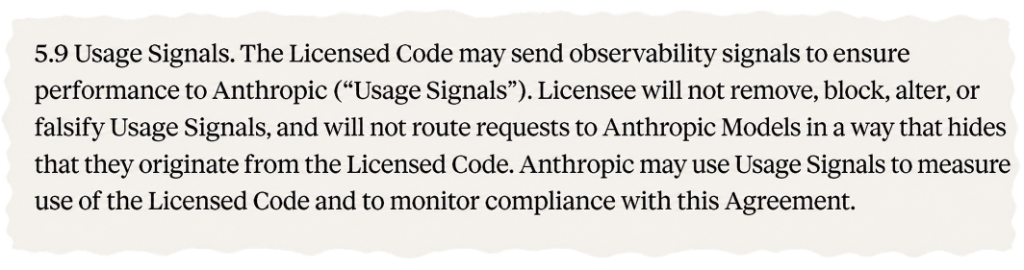
然而,新功能并非毫无代价。正如标题所言,这一能力的引入伴随着一个显著的“代价”或限制:如果系统检测到安全风险,最长需要 8 小时才能采取行动。
这一机制并非技术缺陷,而是 Anthropic 安全设计的一部分。Managed Agents 内置了严格的安全护栏,当代理在处理任务时识别出潜在的恶意行为、违规内容或安全漏洞时,系统会触发“安全审查”流程。
在这个流程中,系统可能会暂停代理的运行或限制其功能,直到人工审核或自动化审查完成。这个等待过程被设计为最多耗时 8 小时。对于追求实时性的应用场景(如高频交易或实时客服),这 8 小时的延迟可能会导致业务中断或体验下降。但对于大多数企业级应用,尤其是那些以合规和安全性为首要目标的场景,这个延迟是可以接受的。
适用场景与开发者建议
对于开发者而言,理解这一机制是成功部署的关键。
高合规性场景优先:如果你正在构建需要满足特定行业合规标准(如 GDPR、HIPAA 或内部安全审计)的应用,Anthropic 的 Managed Agents 自托管功能非常适合。虽然响应有延迟,但其内置的安全审查机制能确保应用始终在合规边界内运行。
实时性要求高的应用慎用:如果你的应用需要毫秒级的 AI 响应,且对延迟非常敏感,那么目前基于 Anthropic Managed Agents 的自托管方案可能不是最佳选择,或者需要配置多重安全机制来减少审查触发的频率。
混合部署策略:建议开发者将“高安全需求”的任务放入自托管环境,而将“通用、非敏感”的任务保留在云端,以平衡性能与安全。
总而言之,Anthropic 开放自托管权限是对开发者信任的一次重大升级。虽然 8 小时的安全审查延迟是一个必须权衡的因素,但它为构建安全、可控的企业级 AI 应用提供了坚实的基石。
本文目录(3 节)
本文基于 The New Stack 的公开内容,由 AI 辅助整理改写后发布。
原标题:Anthropic now lets you self-host Claude Managed Agents. The catch? 8 hours to act if it flags a safety risk
阅读原文