2.5小时实战指南:从零开始掌握渗透测试与安全攻防
0来源:freeCodeCamp
2.5小时实战指南:从零开始掌握渗透测试与安全攻防
开发者通常专注于构建功能,但理解恶意行为者如何突破防线是构建有韧性的基础设施的第一步。为了帮助开发者和安全分析师在合法、安全的前提下掌握 Offensive Security(进攻性安全)的基础知识,freeCodeCamp.org 刚刚发布了一部名为《道德黑客实际如何入侵系统》的全新教程。
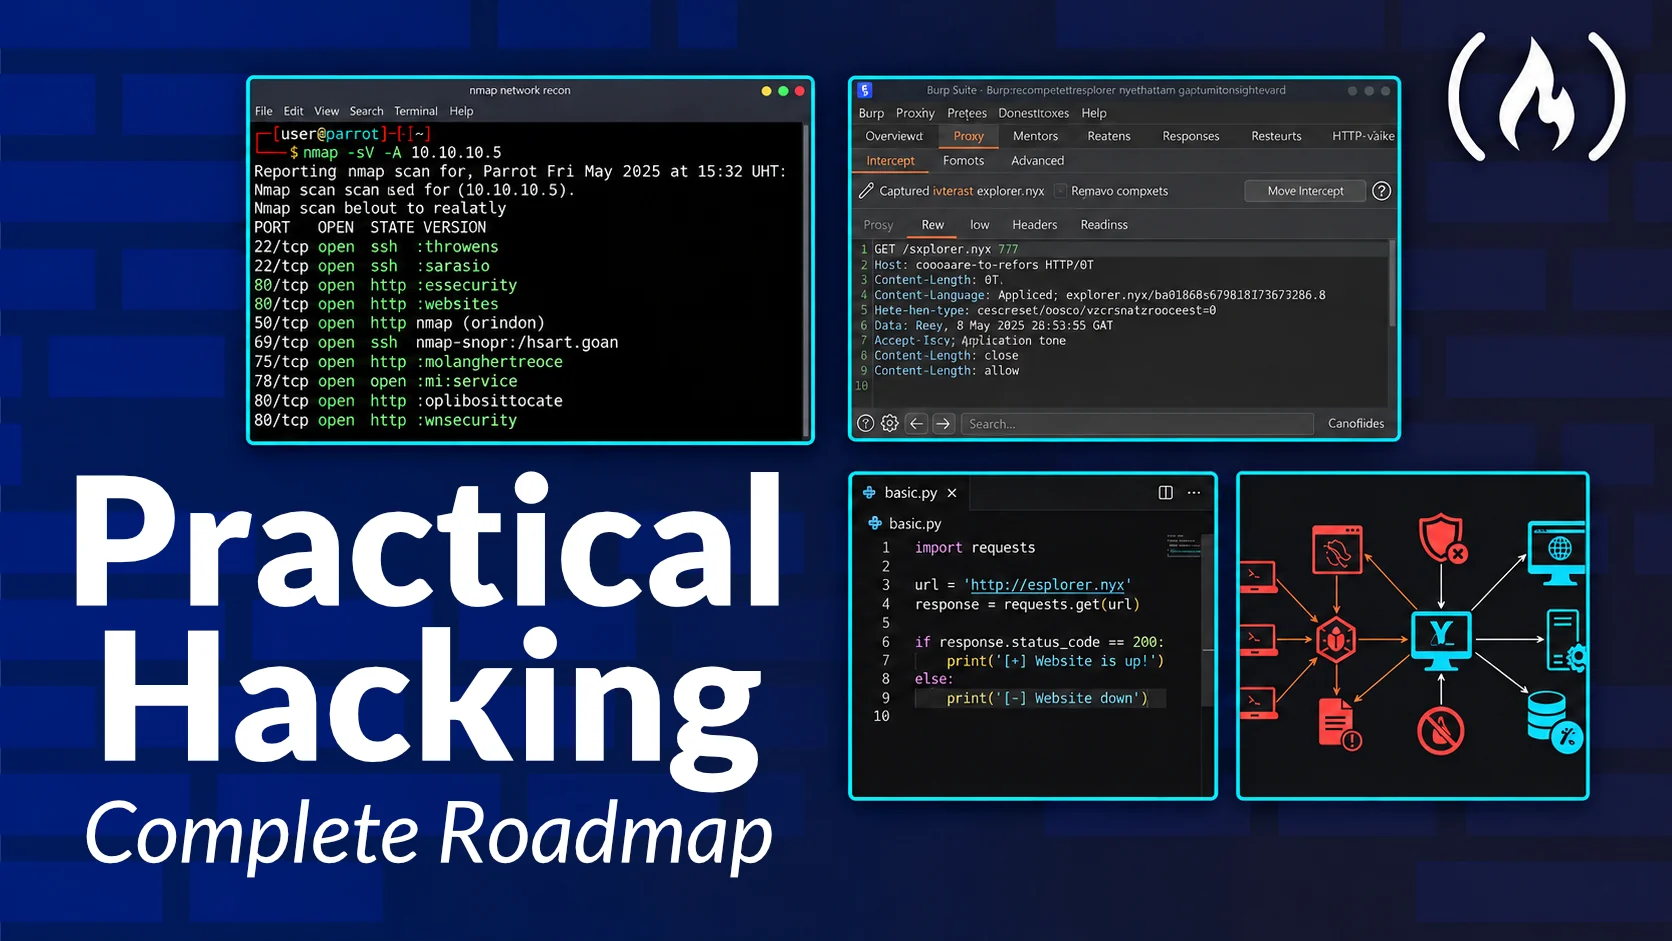
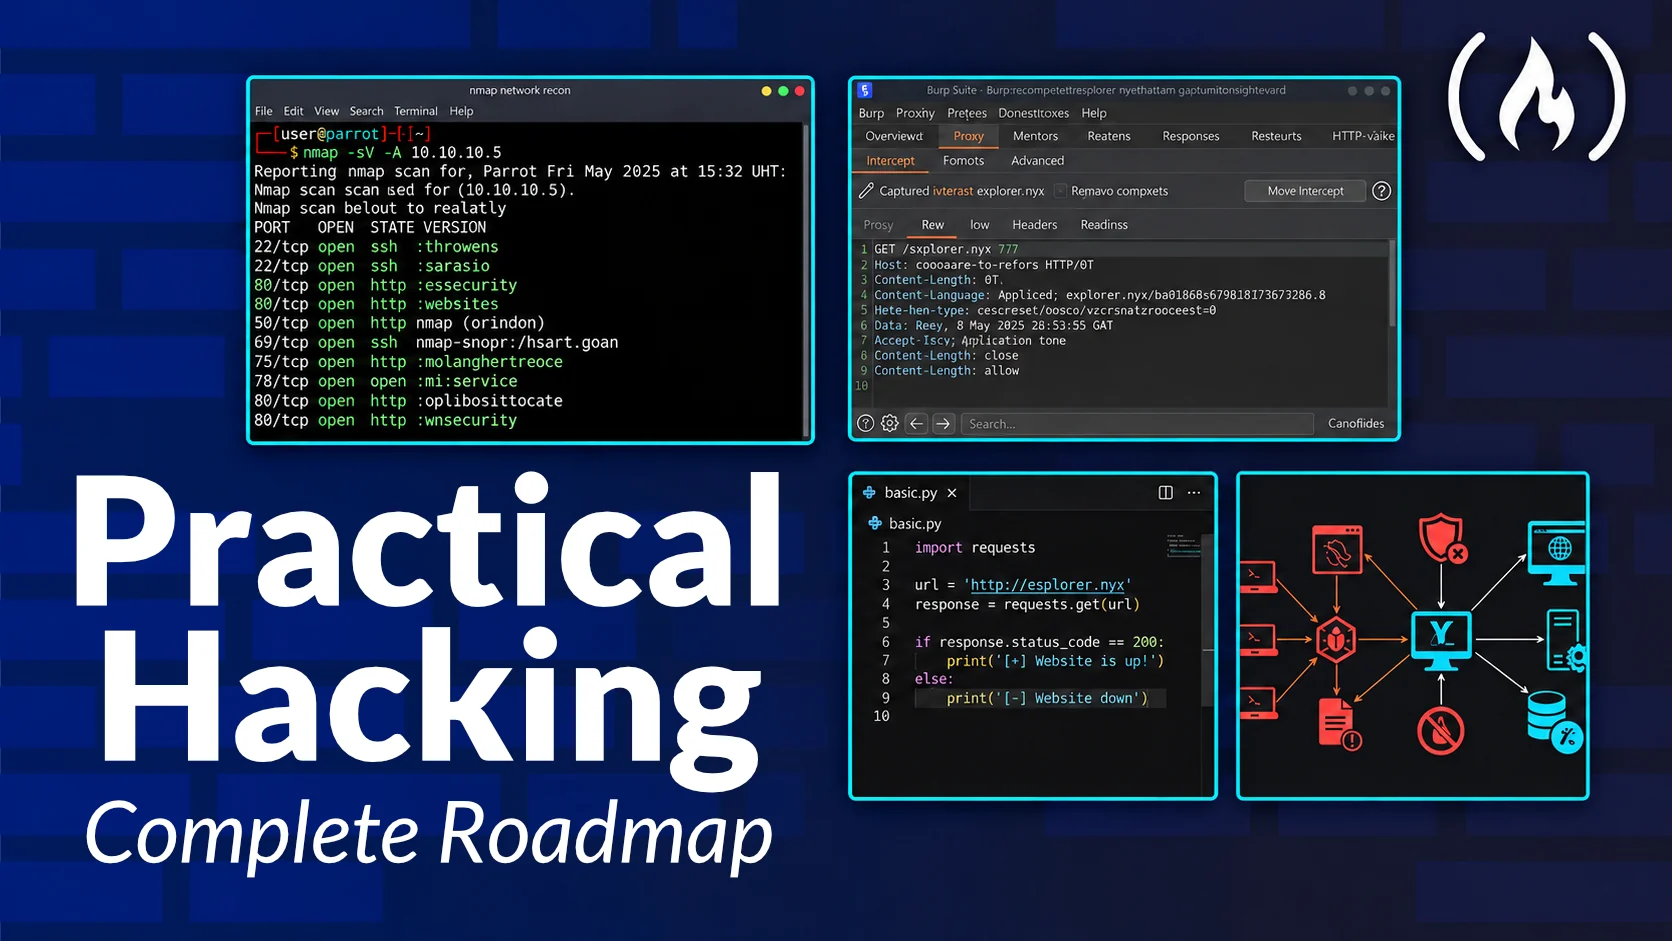
这部由网络安全专家 Declan Middleton 主讲的 2.5 小时实战课程,带你通过一个专用的 CTF(夺旗赛)虚拟机进行全流程演练。以下是课程中涵盖的核心技能点及其实用价值:
1. Linux 与终端操作
在现代黑客工作环境中,Linux 是绝对的主流。课程首先带你熟悉 Parrot OS 操作系统。
- 核心技能:掌握命令行导航、权限模型、用户管理以及进程执行。
- 实用价值:熟练使用终端是进行任何安全操作的基础,能让你更高效地管理系统和执行自动化脚本。
2. 网络侦察
在攻击之前,必须先了解目标。课程重点介绍了 Nmap 的使用。
- 核心技能:扫描目标 IP,识别活跃主机、开放端口、运行的服务以及具体的软件版本。
- 实用价值:通过使用隐蔽和诱骗标志,你可以在不触发警报的情况下发现系统的潜在入口点,为后续攻击做准备。
3. Web 内容发现与模糊测试
Web 应用往往隐藏着大量敏感信息,如备份文件或隐藏的管理面板。
- 核心技能:利用 Dirsearch、FFuF、WhatWeb 和 Nikto 等工具枚举隐藏的目录、文件和端点。
- 实用价值:这是发现 Web 应用漏洞的关键步骤,能帮你找到攻击者可能利用的“暗门”。
4. 请求分析与漏洞利用
Burp Suite 是 Web 安全测试的瑞士军刀。课程演示了如何拦截、检查和修改 HTTP 请求。
- 核心技能:审计认证流程,执行文件上传攻击以植入 Webshell。
- 实用价值:通过篡改请求数据,你可以测试系统的身份验证机制是否严密,并验证文件上传功能是否存在漏洞。
5. 自动化安全工具
手动操作效率低下,课程还教授如何编写脚本来自动化繁琐的任务。
- 核心技能:使用 Bash 和 Python 编写自定义侦察脚本,自动执行 Socket 连接、Banner 抓取和 HTTP 头解析。
- 实用价值:自动化脚本能让你在短时间内扫描大量目标,显著提升渗透测试的效率。
总结 这不仅仅是一个理论教程,更是一个动手实践的“速成班”。如果你想提升安全意识,或者想成为一名安全分析师,强烈建议去 freeCodeCamp.org YouTube 频道观看完整视频(约 3 小时)。请务必在隔离的实验室环境中练习这些技术,合法地提升你的攻防能力。
本文目录(5 节)
本文基于 freeCodeCamp 的公开内容,由 AI 辅助整理改写后发布。
原标题:Learn Real-World Penetration Testing: Hands-On Ethical Hacking Crash Course
阅读原文