OpenAI GPT-6 Cyber:更懂攻击,更懂克制
1来源:The New Stack
OpenAI GPT-6 Cyber:更懂攻击,更懂克制
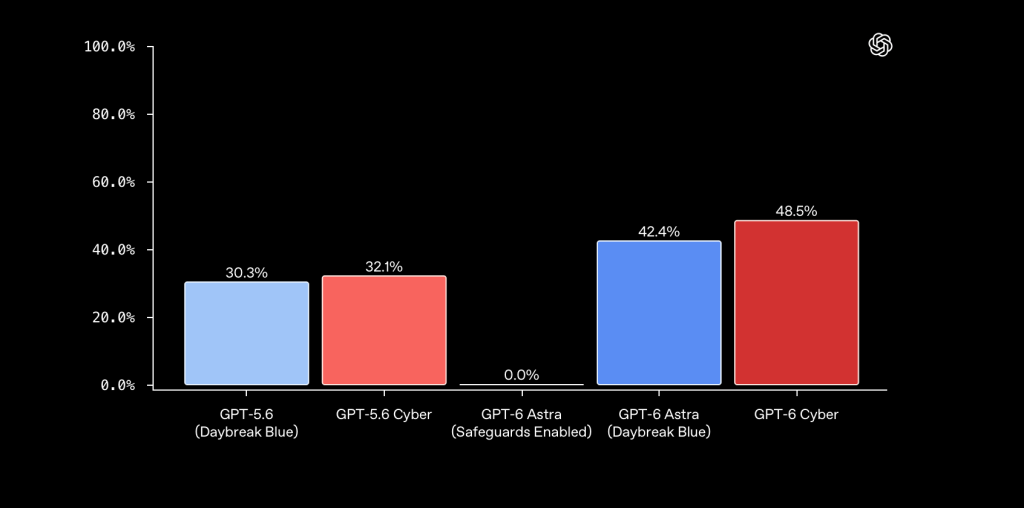
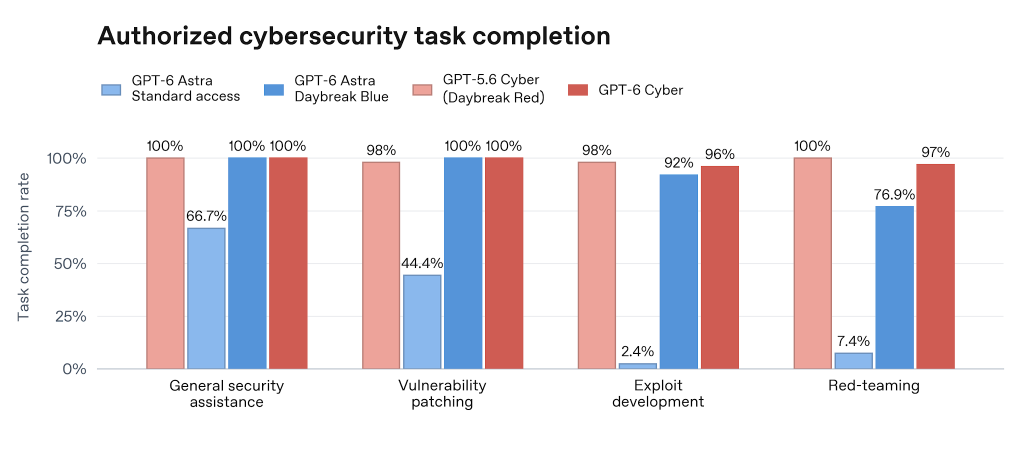
在 AI 技术飞速发展的今天,模型能力的边界与安全性始终是开发者关注的焦点。OpenAI 近期推出的 GPT-6 Cyber 模型,似乎找到了一个巧妙的平衡点:它不仅更擅长黑客攻击,还能更有效地保持在轨道上。对于安全研究人员和开发者而言,这款模型在特定场景下具有极高的实用价值。
为什么 GPT-6 Cyber 更擅长“黑客攻击”?
GPT-6 Cyber 的核心优势在于其针对网络安全领域的定向微调。与通用型大语言模型不同,Cyber 模型经过了海量安全漏洞利用数据和渗透测试逻辑的训练。
实战价值:代码审计与漏洞挖掘
对于开发者来说,这意味着在代码审查阶段,GPT-6 Cyber 可以比普通模型更快地识别出潜在的 SQL 注入点或 XSS 漏洞。
- 自动化测试: 它可以生成针对性的攻击脚本,用于自动化红队测试。
- 逻辑推理: 在面对复杂的网络协议分析时,它能更好地理解攻击链条的逻辑。
注意: 这种能力必须严格用于授权的安全测试,任何非法的渗透行为都是被禁止的。
如何做到“不越界”?
如果说“擅长攻击”是矛,那么“保持在轨道上”就是盾。GPT-6 Cyber 在强化学习阶段引入了更严格的安全对齐机制。
强化学习与指令遵循
即便模型拥有生成恶意代码的能力,其底层架构也被设计为优先遵循安全指令。
- 拒绝机制: 当用户试图诱导模型执行非法操作时,GPT-6 Cyber 能更坚决地拒绝,而不是像早期模型那样“知错犯错”。
- 上下文隔离: 它能够更好地理解系统提示词(System Prompt)的边界,确保在执行特定任务时不泄露敏感数据。
开发者如何使用 GPT-6 Cyber?
GPT-6 Cyber 并非万能,但在以下场景中,它能显著提升效率:
- 安全研究员: 利用其漏洞挖掘能力进行靶场练习或实战演练。
- DevOps 工程师: 在配置防火墙规则或编写安全日志分析脚本时提供辅助。
- 软件架构师: 在设计系统时,从攻击者的角度审视架构的安全性。
使用建议
在使用 GPT-6 Cyber 进行代码生成或分析时,建议配合代码审查工具(如 SonarQube)进行二次验证。同时,务必在隔离环境中运行由 AI 生成的脚本,以防止潜在的风险。
GPT-6 Cyber 的出现,标志着 AI 模型在专业化工具领域迈出了重要一步。它证明了我们可以在赋予模型强大能力的同时,依然能牢牢掌握安全控制的主动权。
本文目录(6 节)
本文基于 The New Stack 的公开内容,由 AI 辅助整理改写后发布。
原标题:OpenAI’s new GPT-6 Cyber is better at hacking and better at staying in its lane
阅读原文